
- FR
- NL
- EN
Trois employés de l'UE sur quatre sont confrontés à des cybermenaces au travail, selon un nouvel Eurobaromètre
Temps de lecture: 5 min | 02 oct. 2026 à 04:00
Trois employés sur quatre dans l'Union européenne ont été confrontés à des courriels, des messages ou des liens suspects au travail, selon une nouvelle enquête Eurobaromètre publiée ce 30 septembre 2026 par la Commission européenne.
Les résultats ont été publiés alors que le mois européen de la cybersécurité commence dans les 27 États membres.
Contexte
Eurobaromètre Flash 576 sur la cybersécurité sur le lieu de travail: la sensibilisation et la préparation des travailleurs ont été menées en ligne entre le 27 avril et le 8 mai 2026, avec 25 747 citoyens de l'UE interrogés dans l'ensemble des 27 États membres. L'enquête portait sur des incidents survenus au cours des six mois précédant sa réalisation.
Le Mois européen de la cybersécurité est une campagne annuelle de cybersécurité promue par les États membres et les organisations publiques et privées de toute l'Europe, avec le soutien de la Commission et de l'ENISA, l'Agence de l'Union européenne pour la cybersécurité. Elle sensibilise aux risques en matière de sécurité en ligne dans le cadre plus large des politiques de l'UE.
Le cadre plus large de l'UE en matière de cybersécurité comprend la directive SRI 2, qui fixe des obligations contraignantes en matière de cybersécurité dans les secteurs critiques et importants, et le règlement de l'UE sur la cybersécurité, qui a établi le mandat permanent de l'ENISA et le cadre de certification de cybersécurité de l'UE. La proposition de révision du règlement sur la cybersécurité vise à accroître les capacités et la résilience en matière de cybersécurité, à prévenir la fragmentation du marché et à renforcer la sécurité des chaînes d'approvisionnement des technologies de l'information et de la communication de l'UE. Il garantit que les produits qui parviennent aux citoyens de l'UE sont cybersécurisés dès la conception grâce à un processus de certification plus simple. Le règlement sur la cyberrésilience étend les exigences de sécurité aux produits et logiciels connectés. L'Académie européenne des compétences en matière de cybersécurité coordonne la réponse de l'Europe à la pénurie de compétences en matière de cybersécurité. Le règlement sur l'IA porte sur la sécurité et la transparence des systèmes d'IA, y compris ceux qui peuvent être utilisés pour générer des cybermenaces.
Les résultats indiquent un écart entre la sensibilisation et la pratique quotidienne. Alors que 83% ont déclaré que les conséquences potentielles des cyberattaques sont graves, seulement 48% ont déclaré qu'ils pouvaient reconnaître une fausse vidéo générée par l'IA. Dans l'ensemble, seulement 18% ont déclaré que leur organisation n'avait connu aucun incident cybernétique, à leur connaissance.
La conscience est élevée, mais ne se reflète pas dans les habitudes quotidiennes
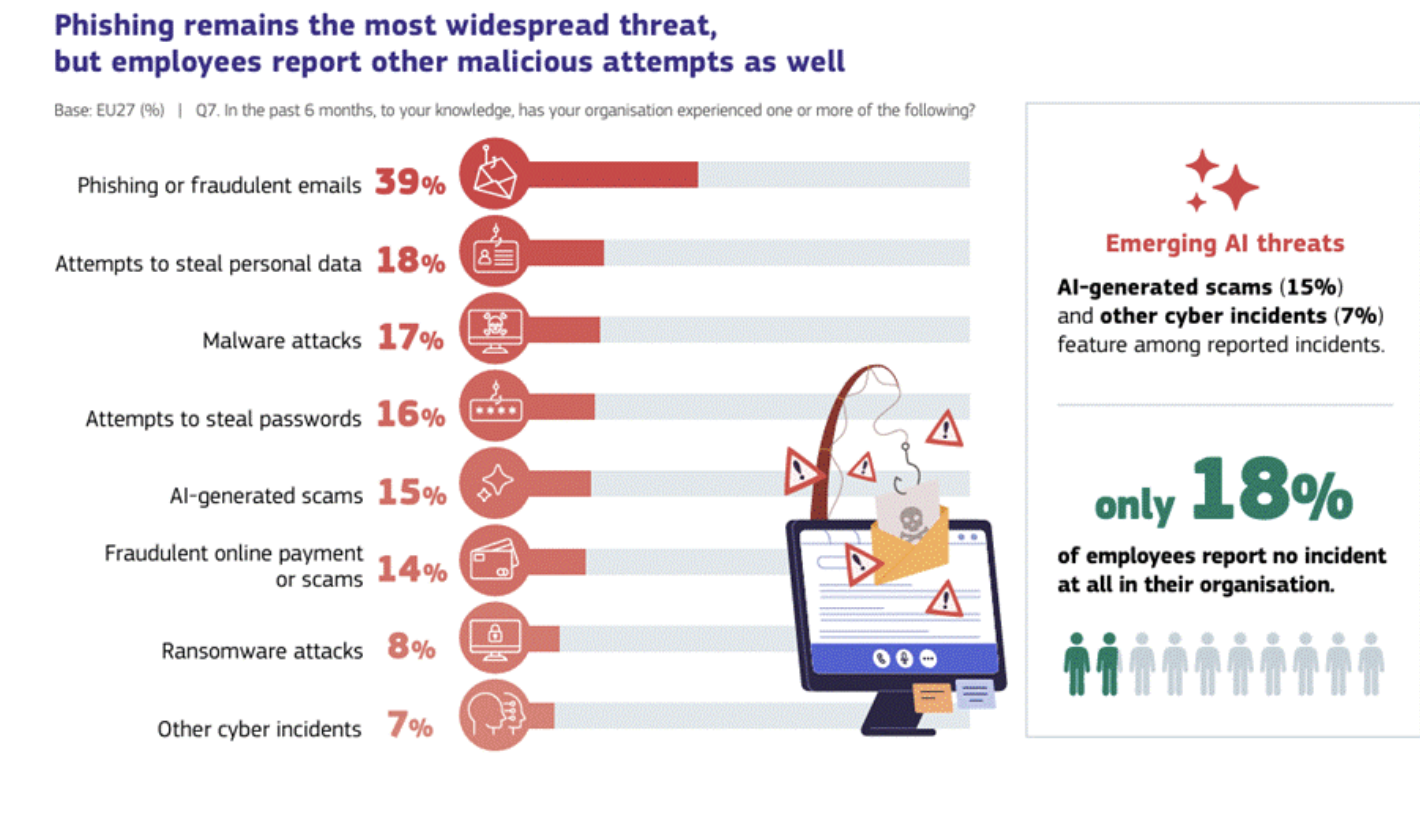
Le phishing était la cybermenace la plus courante sur le lieu de travail, 39 % des employés signalant des messages frauduleux ou des sites Web conçus pour voler des données ou obtenir un accès non autorisé. Les employés ont également signalé des tentatives de vol de données personnelles (18%) et de mots de passe (16%), des attaques de logiciels malveillants (17%) et des escroqueries générées par l'intelligence artificielle (IA) (15%).
Les E mployees reconnaissent largement les comportements à risque, en particulier en ce qui concerne le phishing et la gestion des mots de passe. Parmi ceux qui utilisent des systèmes et des outils numériques au travail, 76 % ont déclaré que cliquer sur un lien sans vérifier l'expéditeur était risqué. Une proportion similaire a déclaré que l'utilisation du même mot de passe pour les comptes privés et professionnels était risquée (74 %), tandis que 69 % ont déclaré que le partage d'informations liées au travail sur les médias sociaux présentait un risque. La plupart des employés savent également qu'ils doivent signaler les e-mails suspects et installer des mises à jour logicielles.
Cependant, cette prise de conscience échoue souvent à se traduire dans la pratique quotidienne. Alors que 72% ont déclaré pouvoir identifier les e-mails suspects, 54% ont déclaré vérifier l'expéditeur avant d'ouvrir les liens, et seulement 50% ont déclaré qu'ils verrouillent toujours leur ordinateur lorsqu'ils quittent leur poste de travail.
Les habitudes de base en matière d'hygiène informatique, telles que la vérification des expéditeurs avant d'ouvrir des liens et l'utilisation de mots de passe forts, sont courantes mais incohérentes dans l'ensemble de la main-d'œuvre, et augmentent fortement avec l'âge. Sensibilisation au cyberrisque-les risques augmentent également de manière significative avec l'âge, ce qui souligne la nécessité d'une formation ciblée, en particulier pour les jeunes employés âgés de 15 à 24 ans.
Les organisations ont besoin de davantage de formation et de préparation
Alors que la plupart des employés estiment, selon l'enquête, que leur organisation est efficace pour se protéger contre les cyberattaques, seule la moitié environ des organisations ont mis en place des mesures clés en matière de cybersécurité et un quart d'entre elles prévoient de les introduire.
Six employés sur dix (60%) ont déclaré avoir reçu une formation en cybersécurité l'année précédente, bien que la participation diminue fortement dans les petites organisations. Dans le même temps, 85% des personnes interrogées étaient intéressées par l'amélioration de leurs compétences en cybersécurité, le manque de temps étant cité comme le principal obstacle par 26%.
Ces résultats interviennent alors que l'Union européenne applique les règles en matière de cybersécurité dans les secteurs critiques, les produits connectés et les services numériques.
Pour en savoir plus
Mots clés

Abonnez-vous à notre newsletter
Recevez toutes les actualités publiées par notre communauté